
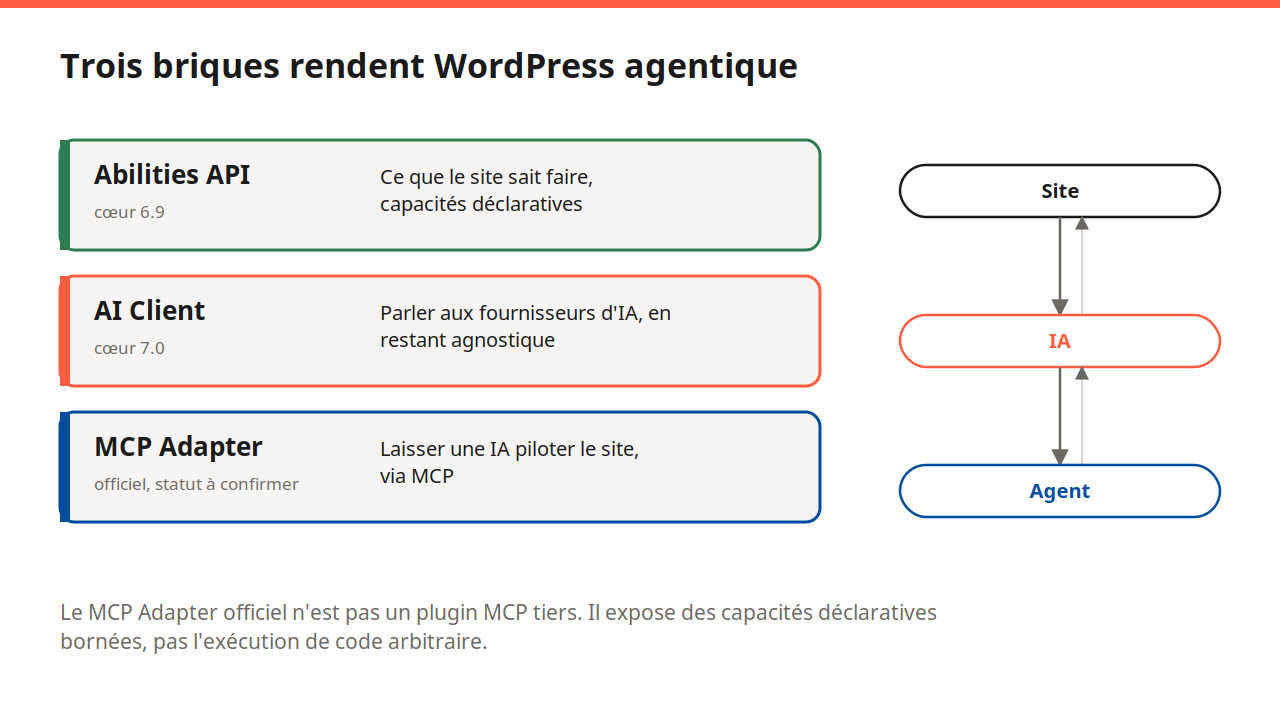
Nous avons déjà présenté les trois briques qui rendent WordPress agentique : l’Abilities API, l’AI Client et le MCP Adapter. Le 10 septembre 2026, WPBeginner a annoncé WPVibe Fleet Management, un service hébergé qui laisse un assistant IA en conversation gérer la maintenance de tout un parc de sites WordPress. Ce service tourne déjà à une échelle qui mérite qu’on s’y attarde. Voyons ensemble ce qu’il fait vraiment, avant d’envisager d’y connecter votre propre parc.
Ce qu’est vraiment WPVibe (et qui le développe)
WPVibe est un serveur MCP (Model Context Protocol) hébergé dans le cloud. Il fait le pont entre des clients IA conversationnels tels que Claude.ai, Claude Desktop, Claude Code, ChatGPT, Cursor, Windsurf ou OpenCode (un agent de code IA open source pour le terminal) et un site WordPress auto-hébergé. Connecter un site suppose d’installer le plugin gratuit de WPVibe, puis de l’autoriser via une Application Password WordPress standard : le même mécanisme d’authentification que l’application mobile officielle ou Jetpack utilisent déjà. WPVibe n’est pas le MCP Adapter de WordPress.org que nous avions détaillé dans notre guide d’installation, et ce n’est un projet ni d’Automattic ni de WordPress.org. Sur sa propre page de comparaison, l’éditeur présente d’ailleurs l’adaptateur officiel comme le bon choix « si vous travaillez exclusivement avec des clients MCP locaux », tandis que WPVibe ajoute l’accès distant pour Claude.ai et ChatGPT, en plus de l’émulation WP-CLI et d’autres fonctions que l’adaptateur officiel ne propose pas. Les deux solutions coexistent : WPVibe s’appuie bien sur l’Abilities API de WordPress pour découvrir ce que les extensions compatibles savent faire, mais il fait tourner son propre pont séparé plutôt que de se brancher sur l’adaptateur officiel.
Un détail à connaître avant de prendre l’annonce de WPBeginner pour une couverture neutre : WPVibe est développé par SeedProd. Or, SeedProd fait partie d’Awesome Motive depuis octobre 2018, la même société qui possède WPBeginner, WPForms, AIOSEO et MonsterInsights. Cela ne rend pas l’article inexact, mais l’annonce du 10 septembre ressemble davantage à une entreprise qui présente son propre produit qu’à une couverture de presse réellement indépendante.
Les chiffres derrière les 12 000 sites connectés
Plus de 12 000 sites WordPress sont déjà connectés à WPVibe, et l’éditeur revendique plus de 6 millions d’appels d’outils exécutés via ses 30 outils MCP disponibles. Ces chiffres viennent du site de WPVibe lui-même, pas d’un audit indépendant : à traiter comme un indicateur d’échelle plutôt qu’un décompte vérifié, d’autant que ce type de compteur continue de grimper au moment où vous lisez ces lignes. Côté WordPress.org, l’extension sous-jacente dépasse 20 000 installations actives et affiche une moyenne de 5 étoiles sur 41 avis publiés (40 avis cinq étoiles, un avis trois étoiles) à la date de cet article : un signal indépendant plus solide, puisque n’importe qui peut y laisser un avis, quelle que soit la société qui édite le plugin.
Ce qu’il sait faire pour votre parc, et ce qu’il ne fera jamais sans vous le demander
L’argument propre au « fleet management » est ce qui distingue WPVibe d’un simple outil de conversation avec un site : demandez à votre assistant ce qu’il reste à mettre à jour, et il remonte une liste unique pour tous les sites connectés, extensions, thèmes et numéros de version du cœur inclus, puis lance des vérifications de santé avant et après chaque mise à jour. Si la mise à jour d’un site échoue, WPVibe isole cet échec au lieu d’arrêter tout le lot, et il continue de travailler en arrière-plan même après la fermeture de la fenêtre de discussion, en reprenant automatiquement si une limite d’usage quotidienne l’interrompt en cours de route. Les mises à jour du cœur WordPress reçoivent un traitement plus prudent que celles des extensions ou des thèmes : elles exigent une approbation séparée et explicite avant que WPVibe n’y touche.
Au-delà des mises à jour de parc, la boîte à outils de WPVibe couvre l’ensemble de l’API REST WordPress (articles, pages, médias, commentaires, utilisateurs, taxonomies), émule plus de 40 commandes WP-CLI en PHP pur, ce qui les rend utilisables même sur un hébergement mutualisé sans accès shell, et peut interroger la base de données du site, mais uniquement en SELECT par défaut et avec une limite de lignes. L’outil touche aussi à la création de thèmes, à l’import de médias, aux champs ACF, et, via l’Abilities API, à des intégrations plus poussées avec WPForms, AIOSEO, WooCommerce, Rank Math et LifterLMS quand ces extensions sont actives. Aucun de ces accès en écriture ne se déclenche en silence : les nouveaux articles naissent en brouillon, les suppressions passent par la corbeille plutôt que de disparaître directement, et toute action vraiment destructrice exige un aperçu en simulation avant que WPVibe ne l’exécute pour de vrai.
La question de l’accès : le même mécanisme, utilisé autrement
Une Application Password est une fonctionnalité standard du cœur WordPress, documentée sur developer.wordpress.org, qui donne un accès API au même niveau de permission que le compte WordPress auquel elle est rattachée. Elle existe justement pour qu’un outil comme WPVibe n’ait jamais besoin de votre mot de passe de compte réel, mais il faut être clair sur ce qu’elle accorde : une Application Password créée pour un compte administrateur obtient un accès complet de niveau administrateur sur l’API REST, pas un sous-ensemble restreint. Le parcours de connexion de WPVibe demande de coller une URL de serveur, de la vérifier avec un code à 6 chiffres envoyé par e-mail, puis d’approuver la demande directement depuis votre wp-admin : une séquence visible, fondée sur le consentement. C’est le même levier d’authentification utilisé ailleurs sur WordPress, appliqué avec votre accord et votre propre clic, pas créé dans votre dos. Cette distinction compte, car une extension SEO très répandue a été surprise, plus tôt cette année, à générer automatiquement une Application Password de niveau administrateur, sans écran de consentement visible. Le parcours de WPVibe n’a rien à voir avec ce cas précis, mais le rapprochement explique pourquoi consulter de temps en temps la liste de ses propres Application Passwords actives reste une bonne habitude, quel que soit l’outil connecté.
Au-dessus de cette couche d’authentification, WPVibe ajoute ses propres garde-fous, selon l’éditeur : chiffrement AES-256-GCM au repos avec un sel propre à chaque site, permissions alignées sur les rôles natifs de WordPress plutôt que sur un modèle d’accès séparé, liste blanche par défaut restrictive pour les commandes WP-CLI émulées, et journal d’audit append-only des actions sensibles. Rien de tout cela n’a fait l’objet d’un audit indépendant à notre connaissance : à lire comme la promesse de l’éditeur sur ses propres garde-fous, pas comme une évaluation de sécurité vérifiée.
Ce qu’il faut vérifier avant de connecter votre premier site
Connectez-vous avec le rôle WordPress le plus bas qui permette encore de faire le travail, pas avec votre compte administrateur principal, puisque les permissions de WPVibe héritent du rôle qui a généré l’Application Password. Lisez aussi attentivement les petites lignes de l’offre gratuite : « sites illimités » décrit le nombre de sites que vous pouvez connecter, pas le volume d’actions que vous pouvez demander à WPVibe chaque jour, puisque chaque palier, y compris le gratuit, plafonne les actions quotidiennes ; seuls les paliers payants (Pro à 19 $/mois, Power à 49 $/mois, Agency à 99 $/mois avec sous-comptes clients, ou Scale à 149 $/mois) relèvent ce plafond. Ce quota d’usage est totalement distinct des limites déjà imposées par votre abonnement Claude ou ChatGPT. Avant de pointer WPVibe vers un parc en production, une courte liste de vérifications s’impose :
- Quel compte WordPress, et quel rôle, portera l’Application Password créée pour cette connexion.
- Si le quota d’actions quotidien de votre palier actuel couvre vraiment une mise à jour de tout le parc, ou seulement d’un site.
- S’il vaut mieux tester la connexion sur un site moins sensible avant d’y ajouter tout votre portefeuille.
- Si d’anciennes Application Passwords restent actives sur vos sites sans que vous les reconnaissiez encore.
Notre avis
WPVibe illustre un usage légitime et transparent d’une fonctionnalité du cœur WordPress qui a aussi été détournée ailleurs sans consentement, et ce contraste mérite qu’on s’y arrête plutôt que de le survoler. Le travail de configuration à faire avant de connecter un parc, choisir le bon rôle, vérifier son quota, tester sur un seul site d’abord, est aussi le travail de sécurité. Si vous préférez rester en local et vous en tenir au projet officiel de WordPress.org plutôt qu’à un service tiers dans le cloud, notre guide pas à pas du MCP Adapter officiel explique comment le mettre en place vous-même. Dans tous les cas, commencez petit, observez ce qu’un agent fait réellement avec l’accès que vous lui accordez, puis élargissez progressivement.