
Le 26 août 2026, Rank Math a publié la version 1.0.277 de son plugin SEO pour WordPress, actif sur plus de 4 millions de sites. Cette mise à jour embarquait un nouvel assistant IA sur l’écran « Aide & Support » du plugin. Quand un administrateur connecté à un compte Rank Math gratuit ouvrait cet écran, le plugin créait silencieusement un mot de passe d’application WordPress au niveau de permission complet de cet administrateur, puis l’envoyait aux serveurs de group.one, la société mère de Rank Math, qui possède aussi WP Rocket. Aucun écran de consentement n’apparaissait avant cet envoi. Si vous avez lu notre article sur les pièges à éviter dans le choix de vos plugins WordPress, ce cas illustre exactement le genre de prudence qu’il visait : ce n’est pas un piratage venu de l’extérieur, mais une permission qu’un plugin s’est accordée lui-même. Allons voir ce qui s’est passé, et ce que cela change pour votre propre site, ensemble.
Ce qui vient de se passer : l’incident des mots de passe d’application chez Rank Math
Le développeur Sybre Waaijer, auteur du plugin SEO concurrent The SEO Framework, a rendu ce comportement public sur X entre le 28 et le 30 août 2026. Il y désigne le fichier précis en cause : vendor/groupone/wap-client/includes/class-app-password-manager.php. Selon ses propos, relayés par Search Engine Journal le 30 août, « le plugin ne demande jamais rien d’abord […] le transfert commence avant même que la case Conditions d’utilisation n’apparaisse ». Le mot de passe créé figurait dans le profil utilisateur sous le nom « WAP – Rank Math Support Agent ». Cette même version 1.0.277 corrigeait aussi une douzaine de failles de sécurité sans rapport avec cette fonctionnalité : pour en bénéficier, il fallait accepter le nouveau comportement de l’écran Aide & Support du même coup.
D’après Waaijer, ce mot de passe ne s’expirait pas automatiquement et fermer l’onglet Aide & Support ne suffisait pas à le révoquer : sa suppression exigeait un passage manuel par l’écran des mots de passe d’application. La version des faits publiée par Rank Math après la disclosure diffère sur ce point : l’éditeur décrit des identifiants chiffrés, temporaires, en lecture seule et non persistants. Les deux descriptions ne se recoupent pas entièrement, et ni nous ni Search Engine Journal n’avons testé l’affirmation nous-mêmes : nous rapportons donc les deux versions, attribuées à leur source, sans trancher.
Ce que les faits publics établissent sans ambiguïté, c’est l’ordre des événements : le comportement qui crée le mot de passe a été livré dans la 1.0.277 le 26 août, la disclosure de Waaijer a suivi deux à quatre jours plus tard, et Rank Math n’a réagi qu’ensuite. Le 31 août, la version 1.0.277.2 a totalement suspendu le Support Agent. Le propre changelog de Rank Math parle d’une pause temporaire « le temps d’ajouter davantage de transparence sur la manière dont la fonctionnalité demande l’accès au site », et la documentation de support de l’éditeur reconnaît ensuite : « L’inquiétude exprimée par certains utilisateurs était que le plugin n’expliquait pas assez clairement que des identifiants étaient générés pour les agents IA. […] Cette remarque est fondée, et nous assumons la responsabilité de mieux l’expliquer. » Rank Math n’a pas été piraté dans cette affaire. L’éditeur a contrôlé chaque étape : c’est lui qui a collecté l’identifiant, pas un attaquant extérieur qui l’aurait dérobé. Ce qui mérite votre attention est plus simple : un mot de passe d’application que n’importe quel plugin peut légitimement demander pour une intégration réelle a ici été créé pour un utilisateur sans lui demander son avis, et n’importe quel plugin disposant des bonnes permissions pourrait en principe faire de même.
Un mot de passe d’application, c’est quoi exactement ?
Les mots de passe d’application sont une fonctionnalité officielle du cœur de WordPress, pas une invention de Rank Math ni un contournement. Ils sont apparus dans WordPress 5.6, sorti en décembre 2020, spécifiquement pour permettre à l’API REST et aux intégrations tierces de s’authentifier sans jamais toucher à votre mot de passe de compte principal. Chacun est une chaîne de 24 caractères générée aléatoirement, avec plus de 142 bits d’entropie, affichée en blocs pour la lisibilité. WordPress la stocke en métadonnée rattachée au compte qui l’a créée, avec sa date de création et la trace de sa dernière utilisation.
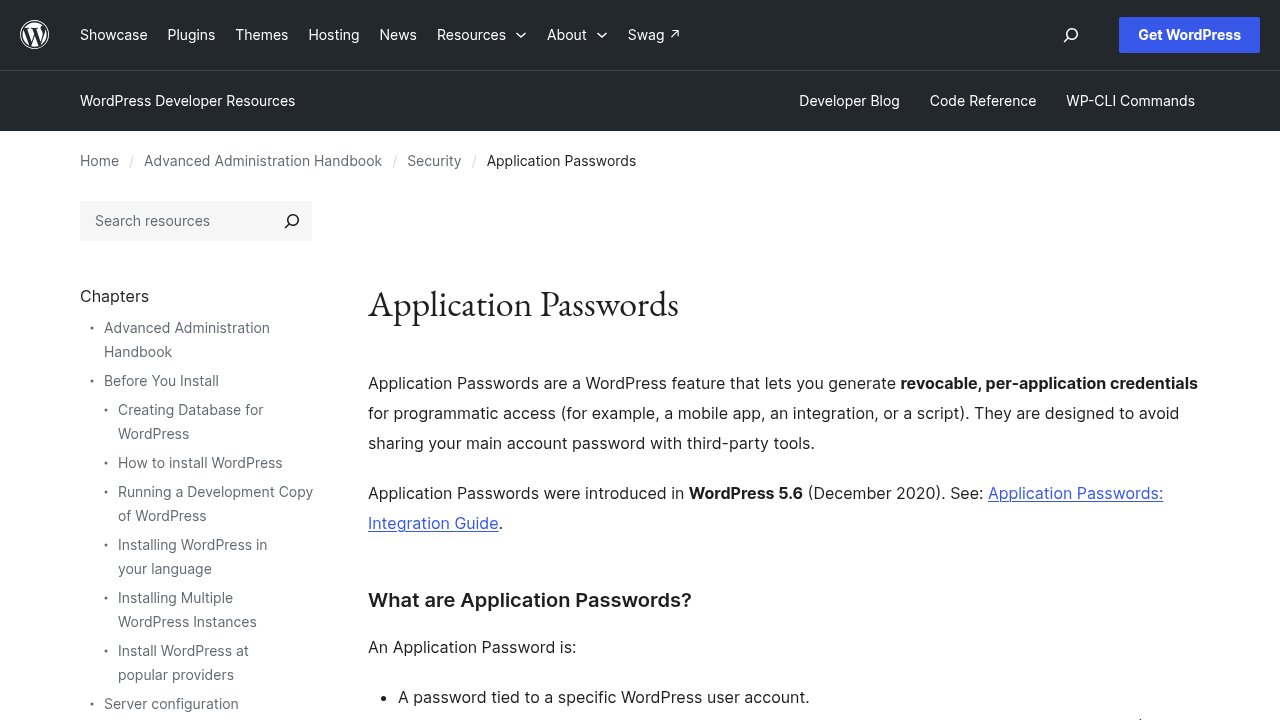
Un mot de passe d’application n’est pas un identifiant au rabais : il s’authentifie exactement au niveau de permission du compte pour lequel il a été créé, donc un mot de passe rattaché à un compte Administrateur donne le même accès API qu’un Administrateur depuis le tableau de bord. Vous pouvez voir et gérer les vôtres à tout moment depuis Utilisateurs, puis Profil, ou depuis Utilisateurs, puis Tous les utilisateurs, puis Modifier si vous vérifiez un compte qui n’est pas le vôtre. Chaque entrée se révoque individuellement, sans effet sur les autres ni sur votre connexion principale.
Pourquoi cela vous concerne même sans Rank Math
Les Detailed Plugin Guidelines officielles de WordPress.org traitent déjà directement ce cas de figure, dans leur Guideline 7 : un plugin ne peut pas contacter un serveur externe sans le consentement explicite et informé de l’utilisateur. Sur le principe, ce que décrit le cas Rank Math n’a donc jamais été autorisé. Dans les faits, cette règle reste difficile à auditer pour un gestionnaire de site ordinaire. Un nouveau mot de passe d’application a exactement la même apparence, qu’il ait été créé par vous ou par un plugin en votre nom ; rien dans le tableau de bord ne signale « un plugin vient de générer un identifiant » ; et une telle permission peut arriver dans une mise à jour qui corrige par ailleurs de vraies failles de sécurité, exactement comme le 26 août.
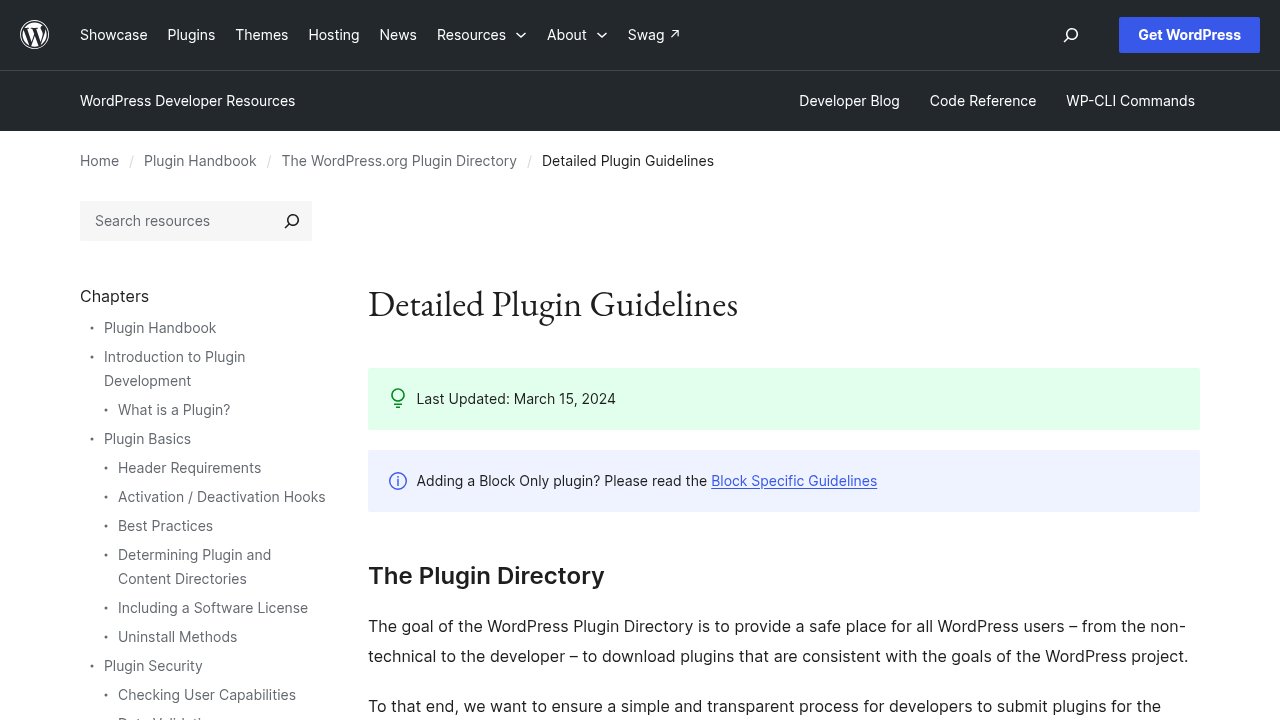
Les règles officielles de WordPress.org interdisent déjà à un plugin de contacter un serveur externe sans votre consentement explicite et informé : ce qui manquait ici n’était donc pas une règle, mais un écran de consentement. Il s’agit d’un cas documenté sur un seul plugin, désormais corrigé, pas de la preuve que les plugins WordPress se comportent ainsi de façon courante. Retenez-en où regarder sur votre propre site, pas une raison de vous méfier de chaque plugin déjà installé.
Vérifiez votre propre site : l’audit de 5 minutes
Connectez-vous à votre tableau de bord et allez dans Utilisateurs, puis Profil. Faites défiler jusqu’à la section Mots de passe d’application, où figurent tous les identifiants actifs de votre compte, avec leur date de création et leur dernière utilisation. Si vous gérez un site pour un client ou une équipe, répétez cette vérification depuis Utilisateurs, puis Tous les utilisateurs, en ouvrant Modifier pour chaque compte Administrateur, pas seulement le vôtre : un plugin peut créer un identifiant pour n’importe quel compte auquel il a accès, pas uniquement celui avec lequel vous êtes connecté.
Un nom que vous ne reconnaissez pas dans cette liste, surtout si vous ne l’avez jamais approuvé en connaissance de cause, comme l’entrée « WAP – Rank Math Support Agent » que cet incident a rendue visible, suffit à justifier un clic sur Révoquer avant même de poser des questions. Une intégration légitime que vous avez mise en place vous-même, une application mobile, un service de sauvegarde, un outil de préproduction, porte généralement un nom dont vous vous souvenez. Tout ce qui reste flou mérite un second regard, et le révoquer ne coûte rien : tout outil ayant réellement besoin de l’accès vous le redemandera simplement.
Notre avis
Au-delà de l’actualité sur ce seul plugin, le bon réflexe dure plus longtemps que cette histoire : vérifiez vos mots de passe d’application comme vous vérifieriez les sessions actives d’un autre compte, à intervalles réguliers, pas seulement quand une actualité vous y pousse. Voici ce que cela signifie concrètement selon votre situation :
- Si votre liste de mots de passe d’application ne contient que des entrées que vous reconnaissez, vous êtes couvert : aucune action à mener aujourd’hui.
- Si vous utilisez Rank Math, vérifiez que vous êtes bien en version 1.0.277.2 ou ultérieure, et laissez le Support Agent désactivé tant que Rank Math n’a pas livré l’écran de consentement explicite promis.
- Si vous gérez des sites pour des clients, ajoutez une vérification des mots de passe d’application à votre routine après chaque mise à jour de plugin, sur tous les comptes Administrateur, pas seulement le vôtre.
- Si vous trouvez un identifiant que vous n’avez pas créé, révoquez-le d’abord, puis cherchez ensuite quel plugin l’a généré.
La hausse de 328 % des bugs de sécurité recensés dans les plugins WordPress en 2022 rappelle pourquoi ce réflexe compte : c’est dans les plugins que se concentrent les problèmes de sécurité de WordPress, mots de passe d’application compris. Vérifiez les vôtres dès aujourd’hui, et reprenez la gestion de votre site.